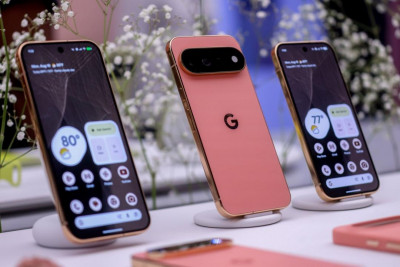
 Google證實,Pixel手機一項安全漏洞已遭駭客實際利用。(圖/Google)
Google Pixel手機用戶要注意了,這次不是「不要亂點連結」就沒事。Google證實,Pixel手機一項和數據機有關的安全漏洞,已經被駭客實際拿來發動攻擊,而且屬於「零點擊攻擊」,代表使用者就算什麼都沒按,也可能成為目標。
Google在2026年9月安全性更新中,一口氣修補超過200項漏洞,其中編號CVE-2026-58704的漏洞特別受到關注。Google指出,已有跡象顯示,這項漏洞正遭到「有限度、具針對性」的攻擊利用。
請繼續往下閱讀...
這項漏洞出在Pixel手機的蜂巢式網路數據機,由於程式碼邏輯錯誤,可能讓攻擊者繞過原本的權限限制,進一步提高系統權限。更棘手的是,整個攻擊過程不需要使用者點擊連結、下載檔案或開啟App,因此也被外界稱為「zero-click零點擊攻擊」。
美國網路安全暨基礎設施安全局(CISA)也已將這項漏洞列入「已知遭利用漏洞」名單,並指出,這類漏洞經常被惡意攻擊者當成入侵手法之一。
不過,目前Google尚未公布究竟哪些Pixel機型受到影響,也沒有進一步說明攻擊者身分以及實際攻擊方式。從官方說法來看,僅涉及「少數」裝置,並非大規模無差別攻擊。
對一般Pixel用戶來說,最重要的就是趕快更新手機。Google已透過2026年9月安全性更新修補這項漏洞,建議收到更新後盡快安裝。尤其這次漏洞和常見的釣魚簡訊、惡意App不同,並不是只要「不要亂點」就能完全避開,因此保持系統在最新版本,會是最直接也最有效的防護方式。
標題:Pixel手機快更新!Google狂修200多個漏洞 證實遭駭客攻擊
地址:https://www.twetclubs.com/post/150772.html